결론부터 말씀드리겠습니다. 첫째, 2026년 9월 서울에서 열린 사이버 서밋 코리아(CSK) 2026에서 사람이 아닌 AI 에이전트가 방어를 수행하는 팀이 실전 훈련에 투입됐습니다. 둘째, 이름은 프로젝트 팔랑크스이며 국방부와 민간 기업이 함께 만들었습니다. 셋째, 훈련에는 가짜뉴스 대응과 법률 트랙이 처음 들어갔습니다.
"AI가 해킹을 막는다는 게 무슨 뜻인가요?", "실제로 어디까지 자동화됐나요?", "기업은 뭘 준비해야 하나요?" 이 질문들을 중심으로 정리해 보겠습니다.
CSK 2026이란
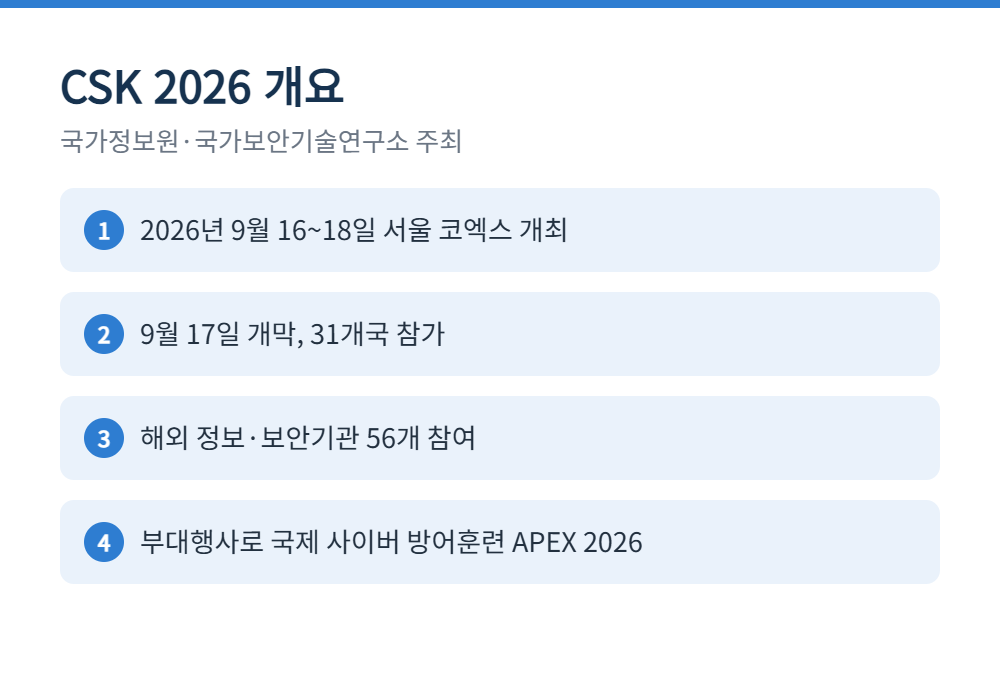
사이버 서밋 코리아는 국가정보원과 국가보안기술연구소가 주최하는 국제 사이버보안 행사입니다. 2026년 행사는 9월 16일부터 18일까지 서울 코엑스에서 열렸고 17일에 개막했습니다.
참가 규모는 31개국이며 해외 정보·보안기관 56개가 함께했습니다. 이종석 국가정보원장은 개회사에서 초국가적으로 연결된 사이버 세상이 혁신의 기반이자 위협의 통로라고 짚으며, 사이버보안은 전 세계가 함께 지켜야 제대로 작동한다고 말했습니다.
행사의 부대 프로그램으로 국제 사이버 방어훈련 APEX 2026(Allied Power EXercise)이 함께 진행됐습니다.
사람 대신 AI 에이전트가 방어합니다
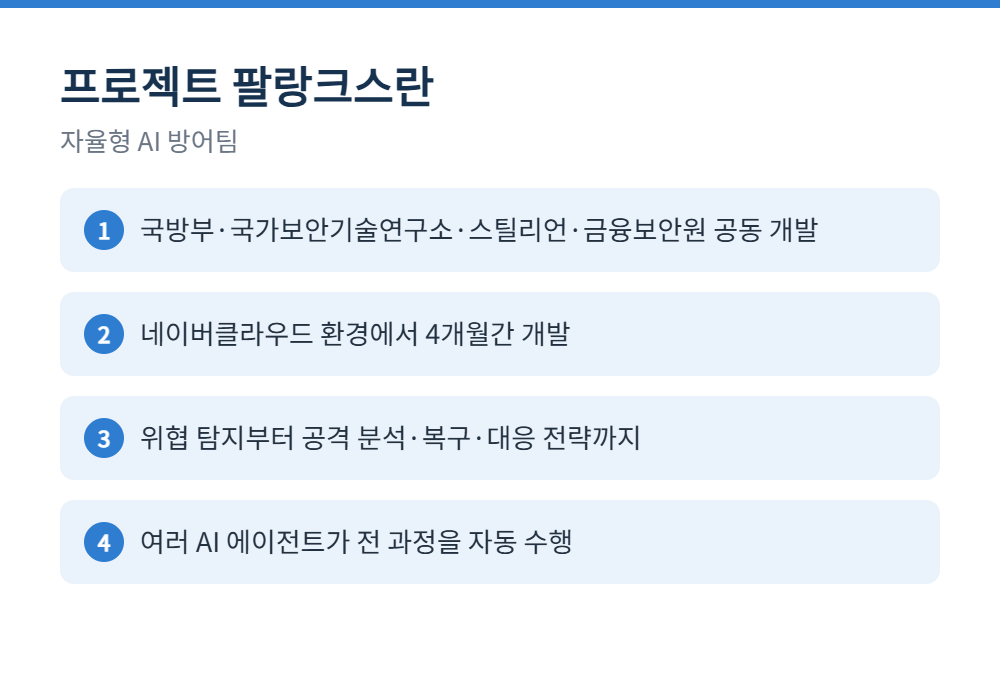
이번 훈련에서 가장 주목받은 것은 자율형 AI 방어팀 '프로젝트 팔랑크스(Project Phalanx)'입니다. 팔랑크스는 고대 그리스의 밀집 방어 대형을 뜻하는 말입니다.
개발에는 국방부, 국가보안기술연구소, 스틸리언, 금융보안원 등이 참여했고, 네이버클라우드 환경에서 4개월간 공동으로 진행됐습니다.
핵심은 자동화의 범위입니다. 위협 탐지에서 그치지 않고 공격 분석, 복구, 대응 전략 수립까지 전 과정을 다수의 AI 에이전트가 수행하는 구조입니다.
기존 보안 자동화는 대체로 탐지와 경보에 머물렀습니다. 판단과 대응은 사람의 몫이었죠. 이번 시도는 그 경계를 한 단계 옮긴 셈입니다.
무엇을 방어하는 훈련이었나
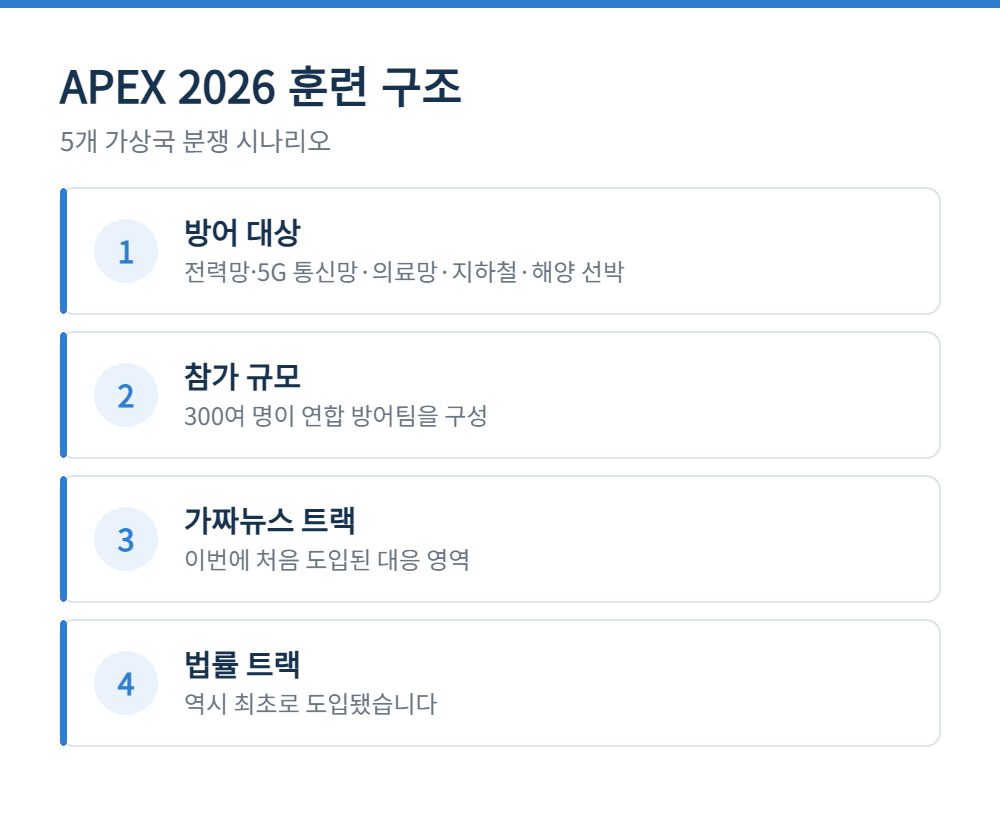
APEX 2026은 5개 가상국 사이의 분쟁을 배경으로 설계됐습니다. 방어 대상은 국가 중요 기반시설 다섯 곳입니다.
| 방어 대상 | 공격받았을 때의 파장 |
| 전력망 | 정전이 다른 모든 시설의 장애로 번집니다 |
| 5G 통신망 | 대응 자체를 위한 연락 체계가 끊깁니다 |
| 의료망 | 진료 기록 접근이 막히면 즉각 인명 문제로 이어집니다 |
| 지하철 | 운행 제어 장애는 물리적 사고 위험을 만듭니다 |
| 해양 선박 | 항행 시스템 교란은 물류와 안전 양쪽에 영향을 줍니다 |
참가 규모는 300여 명이 연합 방어팀을 이뤄 참여한 것으로 보도됐습니다. 참가 국가 수는 매체마다 수치가 달라 이 글에서는 특정하지 않았습니다.
처음 들어간 두 개의 트랙
이번 훈련에서 새로 추가된 것이 가짜뉴스 대응 트랙과 법률 트랙입니다. 기술적인 침해 대응만으로는 부족하다는 인식이 반영된 부분입니다.
실제 사이버 공격은 시스템만 노리지 않습니다. 혼란을 키우는 정보가 함께 퍼지면 대응 자체가 어려워집니다. 무엇이 사실인지 정리하는 일이 방어의 일부가 되는 셈입니다.
법률 트랙은 대응의 정당성과 절차를 다룹니다. 국경을 넘는 공격에 어떻게 대응할 수 있는지는 기술이 아니라 법의 문제이기 때문입니다.
AI가 만든 콘텐츠의 표시 문제도 같은 맥락에 있습니다. 관련해서는 AI로 만든 콘텐츠, 표시해야 할까? 워터마크 의무 정리 글을 참고하시기 바랍니다.
기업들은 AI 보안을 어떻게 보고 있나
같은 기간에 나온 조사 결과도 함께 보면 흐름이 잡힙니다. 카스퍼스키 조사에서 기업 41%가 AI 도입을 정보보안 투자 확대의 계기로 꼽았습니다.
주요 위협으로는 피싱 22%, 대규모 악성코드 20%, AI 취약점 19%가 지목됐습니다. 외부 AI 도구 사용에 제한을 두는 조직은 59%였고, 대규모 언어모델 기반 내부 AI 도구를 검토하거나 도입 중인 기업은 81%(이미 통합한 곳은 18%)로 나타났습니다.
정리하면 대부분의 기업이 AI를 들이는 중이고, 그중 상당수가 보안 문제를 뒤늦게 다루고 있다는 그림입니다. 이효은 카스퍼스키 한국지사장은 기업들이 혁신을 추진하면서 AI 보안을 사후적으로 고려해서는 안 된다고 지적했습니다.
AI 공격이 AI 방어보다 쉬운 구조
한 가지 짚어둘 점이 있습니다. 공격자는 한 곳만 뚫으면 되고, 방어자는 모든 곳을 지켜야 합니다. AI가 양쪽에 똑같이 주어지면 이 비대칭은 오히려 커집니다.
그래서 팔랑크스 같은 자동화 방어 시도가 의미를 갖습니다. 사람의 처리 속도로는 자동화된 공격의 속도를 따라가기 어렵기 때문입니다.
다만 팔랑크스의 탐지 성공률이나 대응 시간 같은 성능 수치는 공개된 자료에서 확인되지 않았습니다. 실전 검증의 결과는 아직 판단하기 이릅니다.
기업이 지금 점검할 것
- 직원들이 어떤 외부 AI 도구를 쓰고 있는지 파악하고 있습니까
- AI 도구에 어떤 데이터가 들어가는지 기준이 있습니까
- 보안 경보가 발생했을 때의 대응 절차가 문서로 있습니까
- 침해 사고 발생 시 연락 체계가 통신망 장애 상황에서도 작동합니까
- AI 에이전트를 도입했다면 그 행동 범위를 제한하고 있습니까
첫 번째와 두 번째 항목은 AI 챗봇에 회사 자료를 넣어도 될까? 입력 전 확인할 4가지 글에서, 마지막 항목은 AI 에이전트 보안, 왜 가시성이 핵심일까? 도입 전 점검 사항 글에서 더 자세히 다루고 있습니다.
공식 정보는 사이버 서밋 코리아 공식 사이트에서 확인하실 수 있습니다.
자주 묻는 질문
Q. AI가 사람 없이 완전히 방어하나요?
이번에 공개된 것은 훈련 환경에서의 시도입니다. 여러 AI 에이전트가 전 과정을 수행하는 구조로 소개됐지만, 실제 운영 환경에서 사람 없이 돌아가는 단계로 보기는 이릅니다.
Q. 팔랑크스를 기업도 쓸 수 있나요?
공개 여부나 상용화 계획은 확인되지 않았습니다. 국방부와 연구기관이 참여한 과제라는 성격상 즉시 민간에 개방되는 형태는 아닐 가능성이 큽니다.
Q. APEX에 몇 개국이 참가했나요?
매체마다 수치가 달라 이 글에서는 특정하지 않았습니다. 300여 명이 참가했다는 점은 공통으로 보도됐습니다.
Q. 개인이 대비할 수 있는 것도 있나요?
기반시설 공격은 개인이 막을 수 있는 영역이 아닙니다. 다만 사칭 앱이나 피싱처럼 개인을 노리는 공격은 다릅니다. 챗GPT·클로드 사칭 악성코드 주의|가짜 AI 앱 구별법과 점검 목록 글을 참고하시기 바랍니다.
정리
- CSK 2026은 31개국이 참가해 서울에서 열렸습니다
- 자율형 AI 방어팀 프로젝트 팔랑크스가 훈련에 투입됐습니다
- 가짜뉴스 대응과 법률 트랙이 처음 도입됐습니다
- 기업 다수가 AI를 도입 중이며 보안은 사후 과제로 밀리는 경향이 있습니다
핵심 3줄
① 방어의 자동화가 탐지를 넘어 대응까지 확장되고 있습니다.
② 사이버 방어에 정보 대응과 법률 판단이 함께 들어왔습니다.
③ 성능 수치가 공개되지 않아 실효성 판단은 아직 이릅니다.
'IT·AI 소식' 카테고리의 다른 글
| AI 벤치마크 점수는 믿을 만한가|15개 중 9개서 결함 발견 (0) | 2026.09.23 |
|---|---|
| GPT-6 솔·루나 공개|성능보다 가격을 바꾼 발표 정리 (0) | 2026.09.23 |
| EU 키즈 액트|13세 미만 SNS 금지, AI 챗봇도 규제 대상 (0) | 2026.09.18 |
| AI가 370년 미해결 암호를 44분 만에 풀었습니다 (0) | 2026.09.16 |
| 스스로 진화하는 AI 5단계, 지금은 어디까지 왔나 (0) | 2026.09.16 |