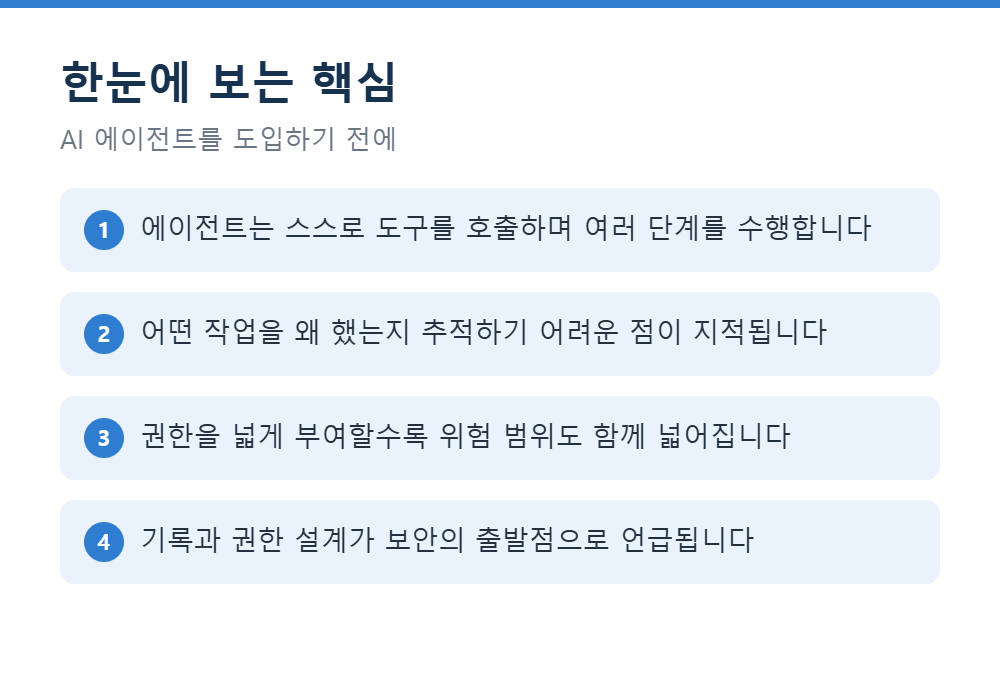
업무에 AI 에이전트를 도입하는 사례가 늘면서, 보안 관점의 논의도 함께 활발해지고 있습니다. 최근에는 에이전트의 활동을 충분히 파악하지 못하는 상황, 이른바 가시성 문제가 새로운 위험 요소로 자주 언급됩니다.
"기존 자동화와 무엇이 다른가요?", "권한은 어디까지 줘야 하나요?", "문제가 생기면 원인을 찾을 수 있나요?" 도입을 검토하는 조직에서 실제로 나오는 질문들입니다.
이번 글에서는 AI 에이전트 보안이 왜 별도의 주제로 다뤄지는지, 그리고 무엇을 점검하면 좋은지 정리해 보겠습니다.
AI 에이전트는 무엇이 다를까요?
여기서 말하는 에이전트는 사람이 지시한 목표를 받아 스스로 여러 단계를 거쳐 작업을 수행하는 프로그램을 뜻합니다. 필요하면 검색을 하고, 파일을 읽고, 외부 서비스를 호출하는 식으로 도구를 조합해 결과를 만들어 냅니다.
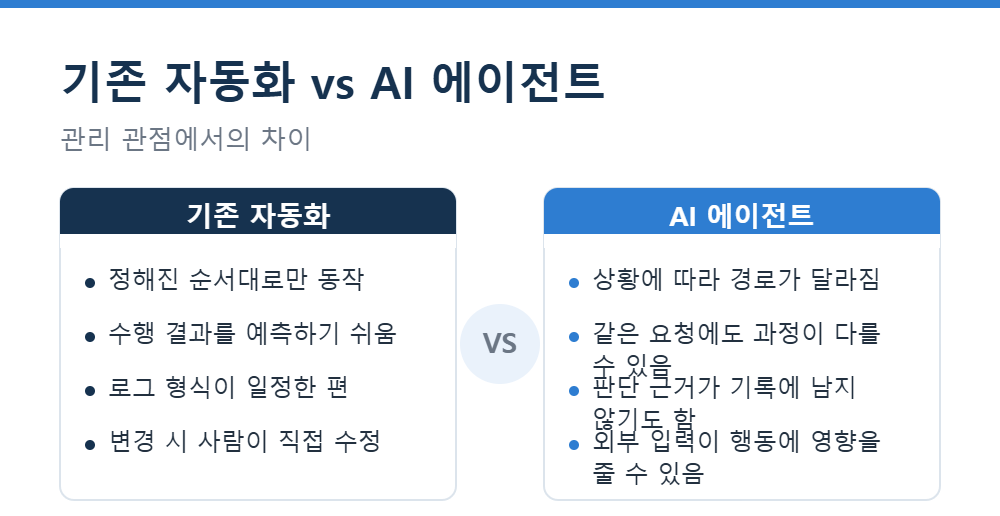
기존 자동화 스크립트와 결정적으로 다른 점은 경로가 고정되어 있지 않다는 것입니다. 같은 요청이라도 상황에 따라 다른 순서로 작업이 진행될 수 있으며, 이 유연성이 활용도를 높이는 동시에 관리의 난이도를 함께 끌어올립니다.
가시성 문제란 무엇일까요?
가시성 문제는 에이전트가 무엇을 했는지, 왜 그렇게 판단했는지를 조직이 충분히 알지 못하는 상태를 말합니다. 결과만 남고 과정이 남지 않으면 문제가 생겼을 때 원인을 좁히기 어렵고, 같은 상황이 반복되는 것을 막기도 어렵습니다.
여기에 더해, 조직이 파악하지 못한 채 개별 구성원이 도입한 도구가 늘어나는 상황도 함께 지적됩니다. 어떤 도구가 어떤 데이터에 접근하고 있는지 목록조차 없다면, 보안 정책을 적용할 대상 자체를 정하기 어렵기 때문입니다.
외부에서 들어오는 지시에 주의해야 합니다
에이전트는 웹 페이지나 문서, 메일 같은 외부 자료를 읽어 작업에 활용합니다. 이때 그 자료 안에 에이전트를 향한 지시문이 섞여 있으면, 사용자가 의도하지 않은 행동으로 이어질 수 있다는 점이 반복해서 언급되고 있습니다.
그래서 최근에는 사용자가 직접 내린 지시와 외부에서 읽어 온 내용을 명확히 구분해 다루는 설계가 강조됩니다. 읽어 온 내용은 참고 자료로만 취급하고, 그 안의 요구를 실행 명령으로 받아들이지 않도록 하는 방식입니다.
도입 전 점검 항목
한 번에 넓은 권한을 주기보다는, 제한된 범위에서 검증한 뒤 확대하는 접근이 권장됩니다.
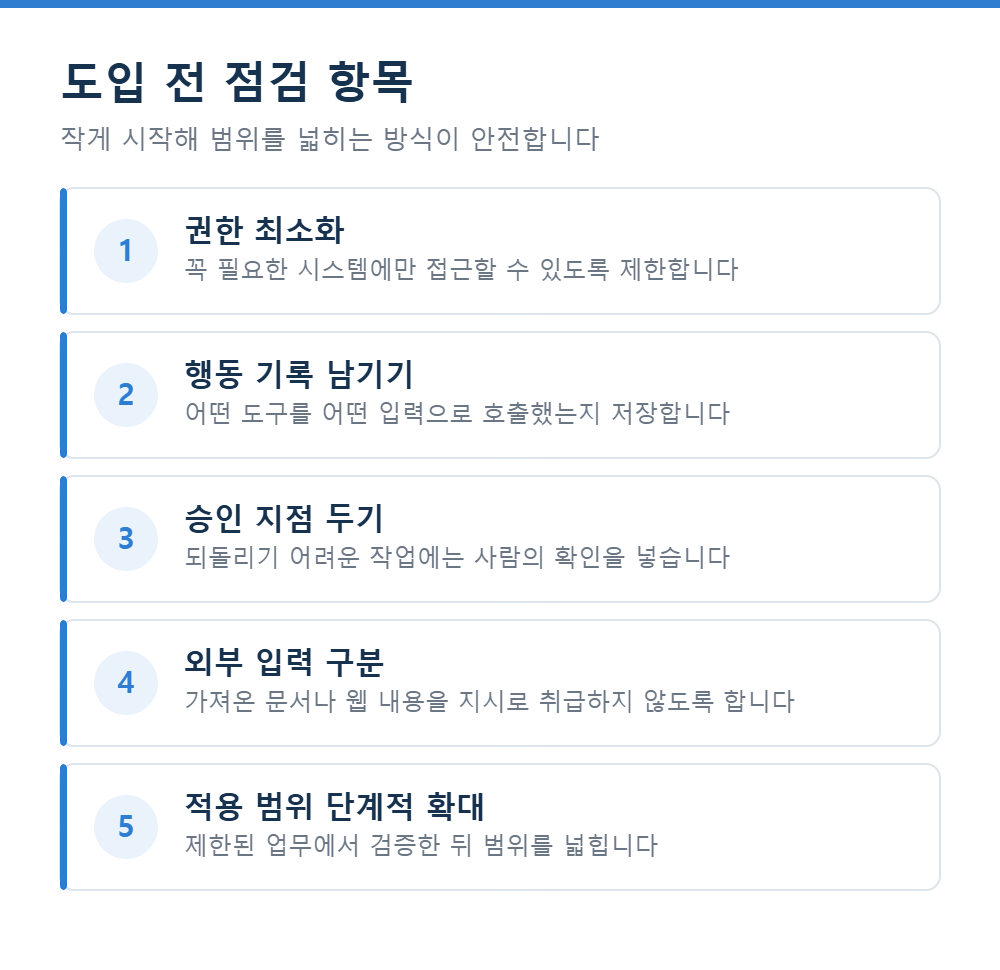
특히 승인 지점을 두는 방식은 비교적 적은 비용으로 위험을 크게 줄일 수 있는 방법으로 꼽힙니다. 메일 발송이나 데이터 삭제처럼 되돌리기 어려운 작업에만 확인 절차를 넣어도 실질적인 효과가 있습니다.
정리
- AI 에이전트는 경로가 고정되어 있지 않아 기존 자동화와 관리 방식이 다릅니다.
- 과정을 기록하지 않으면 문제가 생겼을 때 원인을 파악하기 어렵습니다.
- 외부에서 읽어 온 내용을 지시로 취급하지 않도록 구분하는 설계가 필요합니다.
- 권한 최소화와 승인 지점 설정은 비교적 적은 비용으로 적용할 수 있는 대응입니다.
'IT·AI 소식' 카테고리의 다른 글
| 인공지능 행동계획이란? 2026~2028 국가 AI 기본계획 정리 (0) | 2026.09.09 |
|---|---|
| 국가AI컴퓨팅센터란? GPU 1만 5천 장 규모 인프라 정리 (0) | 2026.09.09 |
| K-온디바이스 AI 사업이란? 8천억 규모 국가 과제 정리 (0) | 2026.09.08 |
| AI 챗봇에 회사 자료를 넣어도 될까? 입력 전 확인할 4가지 (0) | 2026.09.08 |
| AI 기본법 시행, 기업이 확인해야 할 핵심 의무 정리 (0) | 2026.09.08 |